
11억 8천만 달러 3분기 해킹…Hacken, 77%는 감사 밖
블록체인 보안·감사업체 Hacken이 낸 2026년 3분기 보고서에 따르면 7~9월 107건의 사고에서 11억 8천만 달러가 탈취됐다. 2분기보다 55% 늘었고 Hacken은 이 분기를 디지털 자산 보안 기록상 가장 손실이 큰 분기 중 하나로 꼽았다. 보고서 본문에 따르면 이 가운데 약 77%인 9억 680만 달러가 공급업체·개발 도구 침해, 공개됐지만 적용되지 않은 보안 수정, 최신 보안 검토에서 빠진 구성요소에서 나왔다.
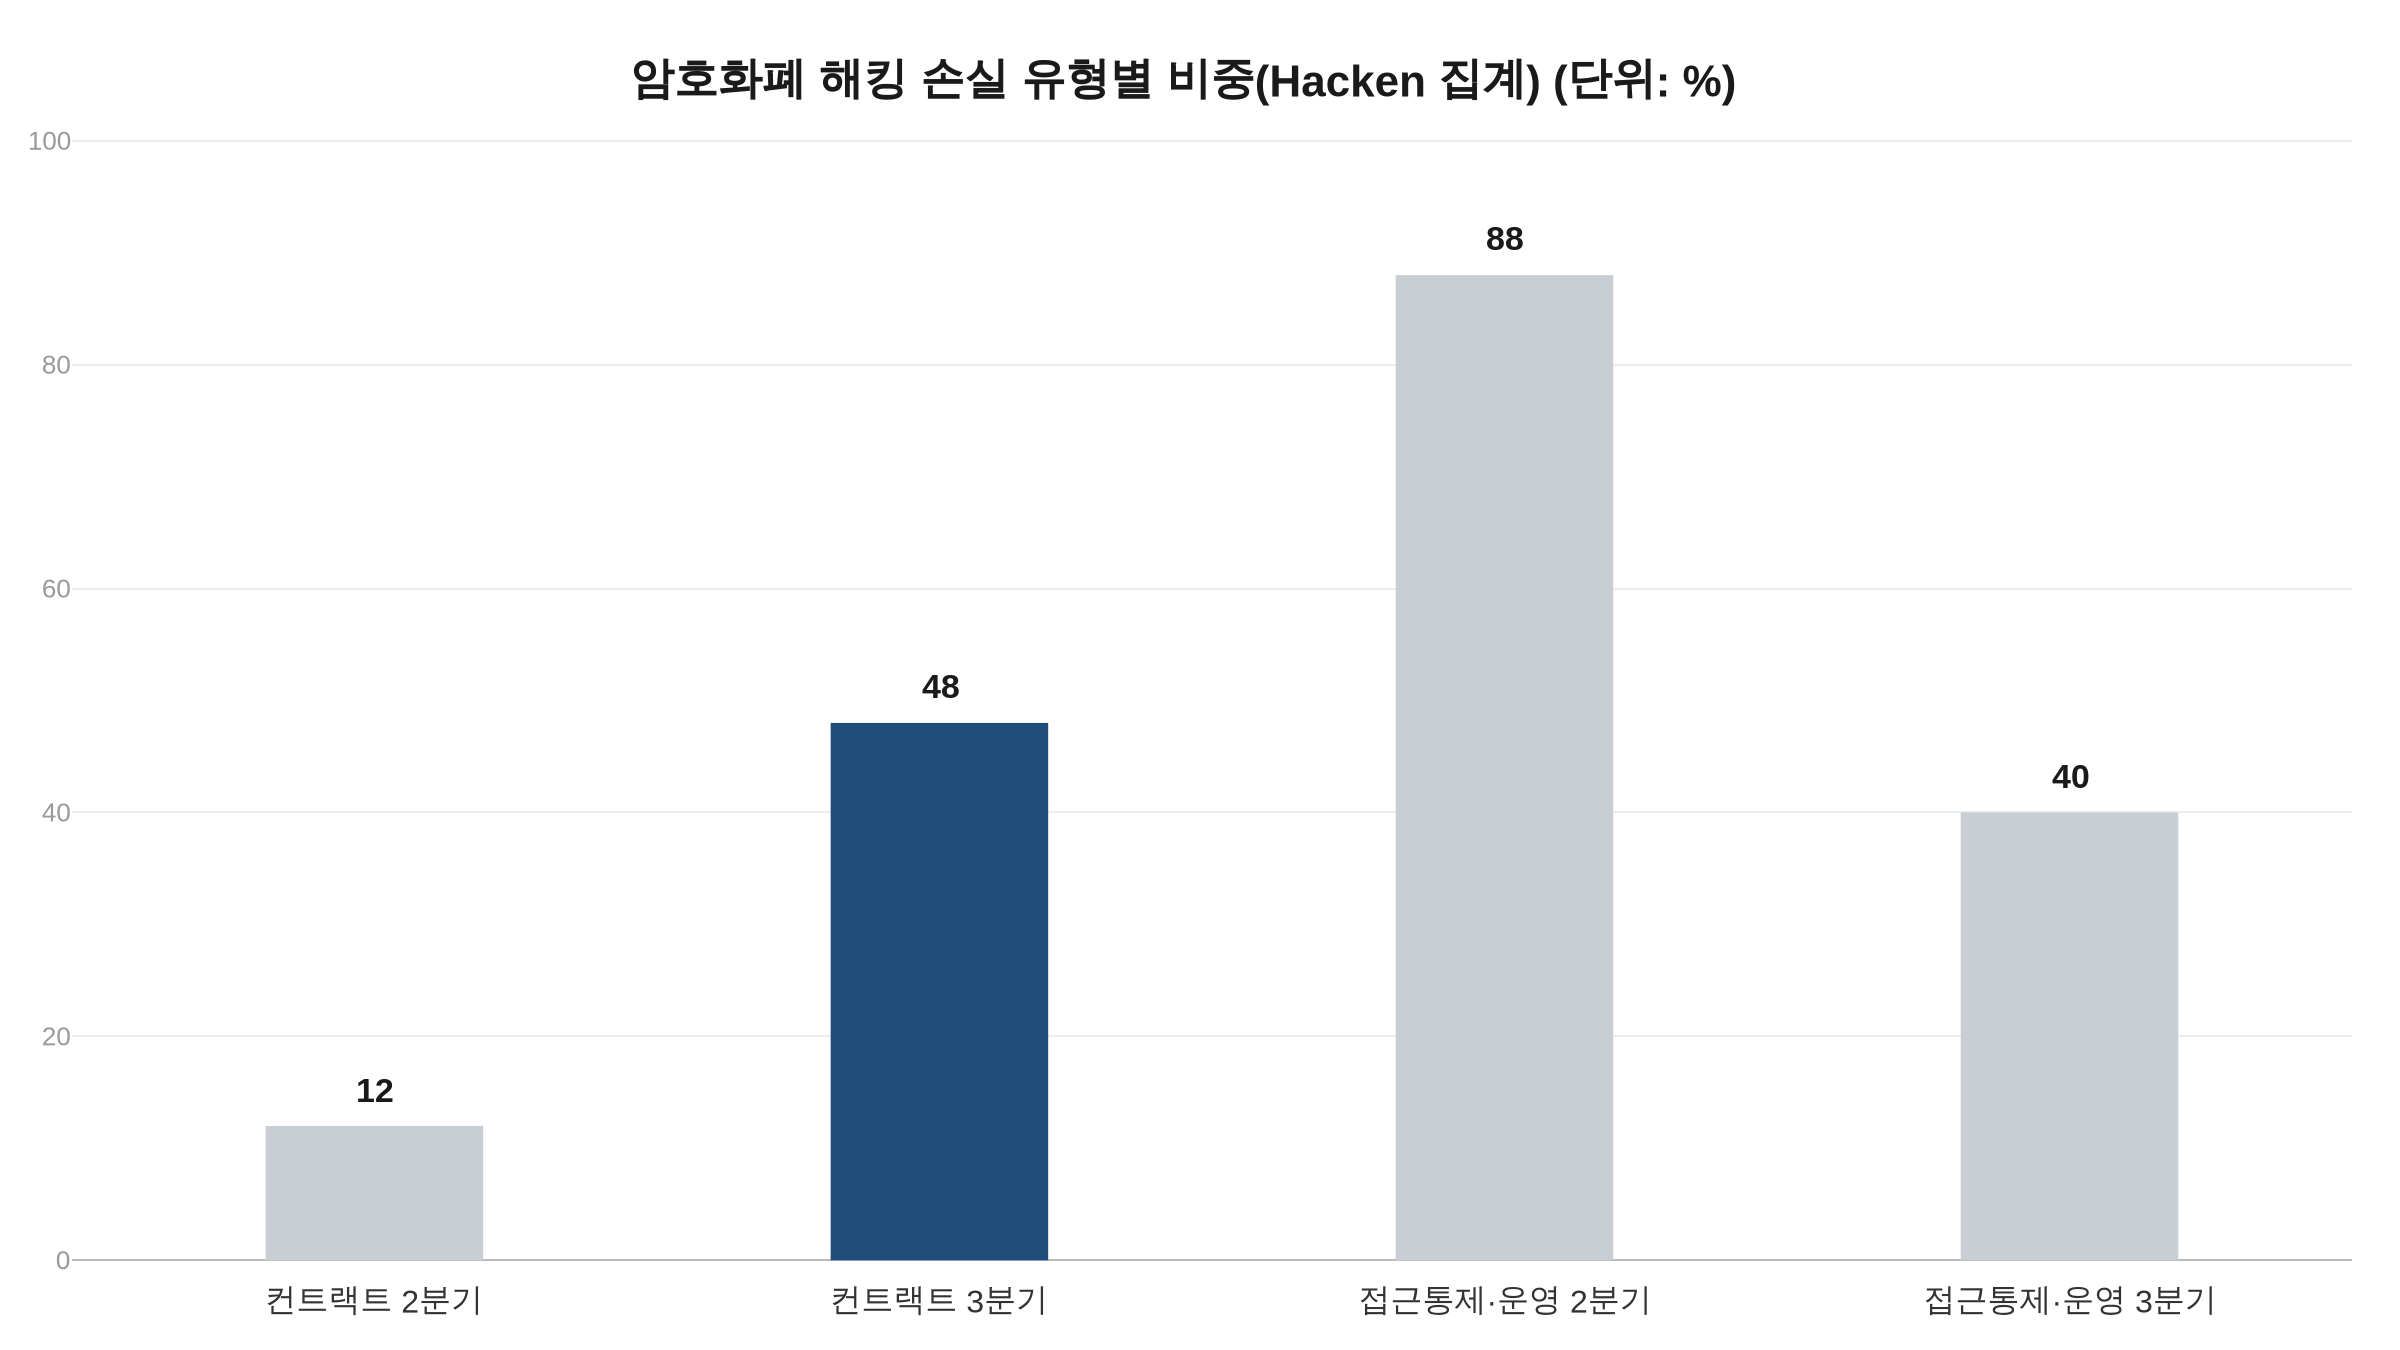
손실의 성격도 바뀌었다. Hacken 집계에서 스마트컨트랙트 익스플로잇(코드 결함을 노린 공격)이 손실에서 차지하는 비중은 2분기 12%에서 3분기 48%로 뛰었다. 같은 기간 접근통제·운영 실패는 88%에서 40%로 내려갔다. 건수로는 대부분이 스마트컨트랙트·프로토콜 코드 사고였지만 단일 건으로 가장 큰 손실은 공급망 공격, 키 탈취, 서명·출금 인프라 실패에서 나왔다.
다만 이 진단은 스마트컨트랙트 감사와 침투 테스트 같은 보안 서비스를 파는 회사의 보고서에서 나왔다. 감사 범위가 좁다는 결론은 자사 사업 영역과 맞닿아 있다.
Bitget 사고, 제3자 보안 제품의 취약점이 통로였다
3분기 최대 피해 사례는 Bitget이다. 이 거래소는 9월 24일 여러 핫월렛에서 무단 이체를 탐지하고 출금을 일시 중단했다. Bitget 측은 제3자 보안 제품의 취약점으로 내부 고위 권한 자격증명이 넘어갔고, 이를 이용해 허위 출금 명령이 내려졌다고 설명했다. 개인키는 유출되지 않았으며 콜드월렛도 영향이 없다는 입장이다. Bitget은 피해액을 처음 약 3억 5,200만 달러로 추정했다가 약 3억 8,800만 달러로 늘려 잡았다.
Hacken 공동창업자 안드리 마티우힌은 “문제는 언제나 범위”라고 말했다.
Hacken은 파생상품 거래소와 예측시장 12곳도 검토했다. 그 결과 대형 2곳은 7억 달러 이상의 자산이 4개 키 중 3개의 서명으로 움직이는 구조이거나 보유자가 공개되지 않은 관리자 키에 의존했다. Hacken은 이들 거래소의 이름을 밝히지 않았고, 해킹이 아니라 설정상 약점이라고 지적했다. 마티우힌은 검토한 어느 거래소에서도 현재 작동 중인 버그는 알지 못한다고 밝혔다.
Be the first to leave a comment